
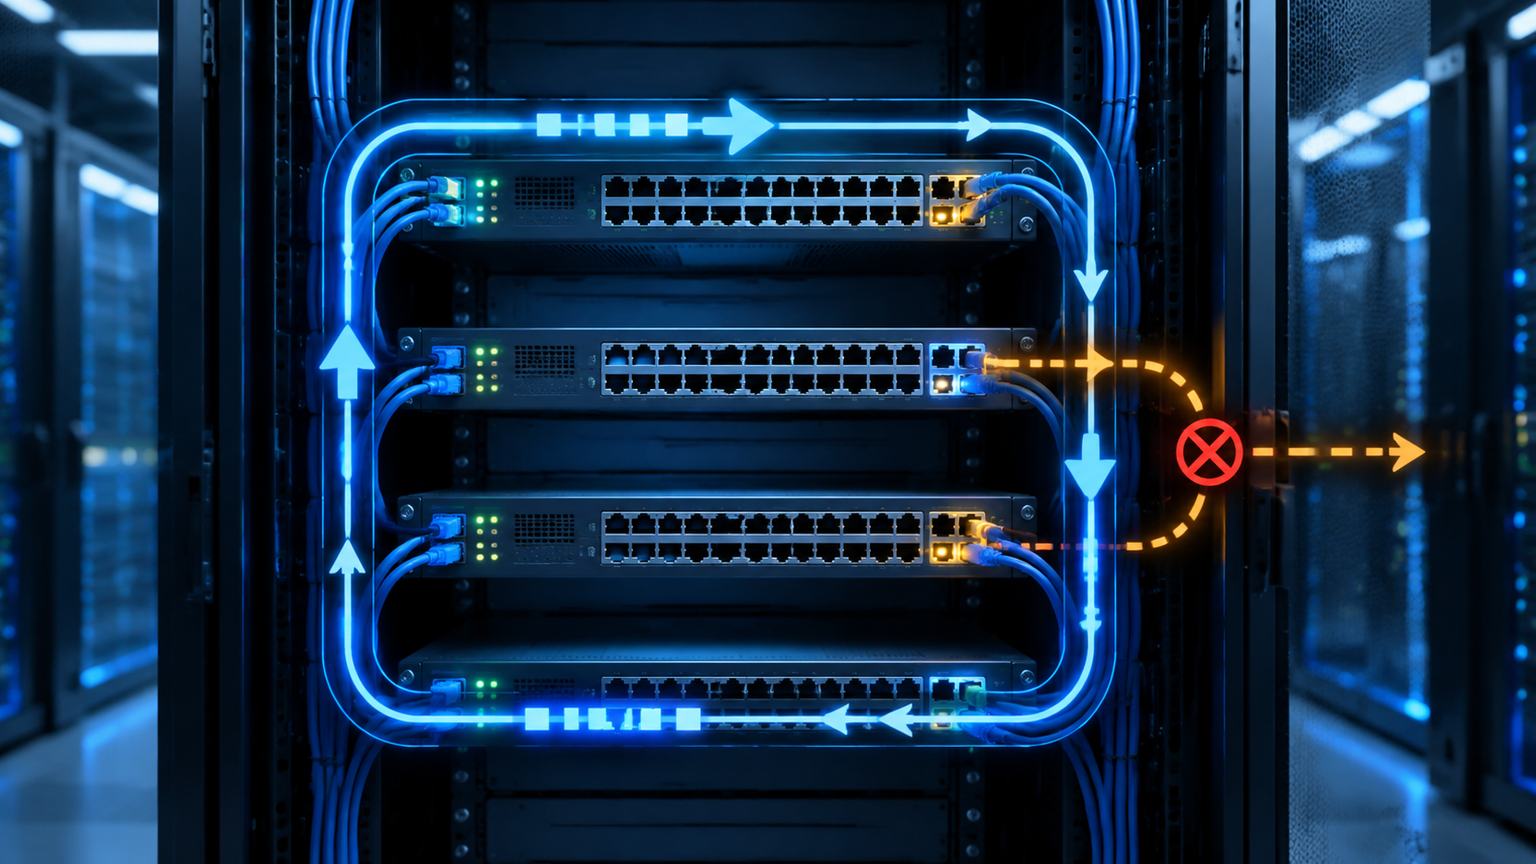
Сетевая петля возникает, когда между коммутаторами остаётся замкнутый путь без механизма блокировки. Один широковещательный кадр начинает циркулировать по кругу, размножаться и перегружать каналы, а таблицы MAC-адресов постоянно меняются. В результате пользователи теряют доступ к сервисам, растёт нагрузка на коммутаторы, а обычная диагностика усложняется.
Как настроить защиту от сетевой петли
STP, RSTP и MSTP решают эту задачу на уровне второго, канального, уровня. Они обмениваются служебными кадрами BPDU, строят логическое дерево без циклов и оставляют физический резерв, который можно включить при отказе основного пути.
Почему петля появляется даже в аккуратной сети
Наиболее очевидная причина — два кабеля между коммутаторами, подключённые без настроенного агрегирования или протокола предотвращения петель. Но авария возможна и в небольшой сети: сотрудник соединяет два гнезда патч-панельным кабелем, беспроводная точка или мини-коммутатор подключается одновременно к двум розеткам, а резервный линк включают после монтажа, забыв о настройках.
Петля опасна не только для VLAN пользователей. Она затрагивает широковещательный, неизвестный одноадресный и часть служебного трафика, поэтому последствия могут проявиться сразу в нескольких сегментах. Разделение сети на VLAN само по себе не заменяет STP: каждый VLAN всё равно может получить собственный замкнутый путь.
- Составьте схему физических соединений, включая резервные кабели и неиспользуемые порты.
- Определите, где находятся коммутаторы доступа, распределения и ядра.
- Проверьте, поддерживает ли оборудование единый режим STP и нужные защитные функции.
- Отдельно отметьте порты к серверам, точкам доступа, IP-телефонам и пользовательским розеткам.
Если сеть обслуживает несколько площадок, сначала определите границы одного широковещательного домена. STP не заменяет маршрутизацию и не устраняет проблемы неверной адресации, VLAN или межсетевого экрана. Например, вопросы разделения VLAN лучше рассматривать вместе с настройкой trunk и access-портов, поскольку ошибка в типе порта способна выглядеть как неисправность протокола.
Как различаются STP, RSTP и MSTP
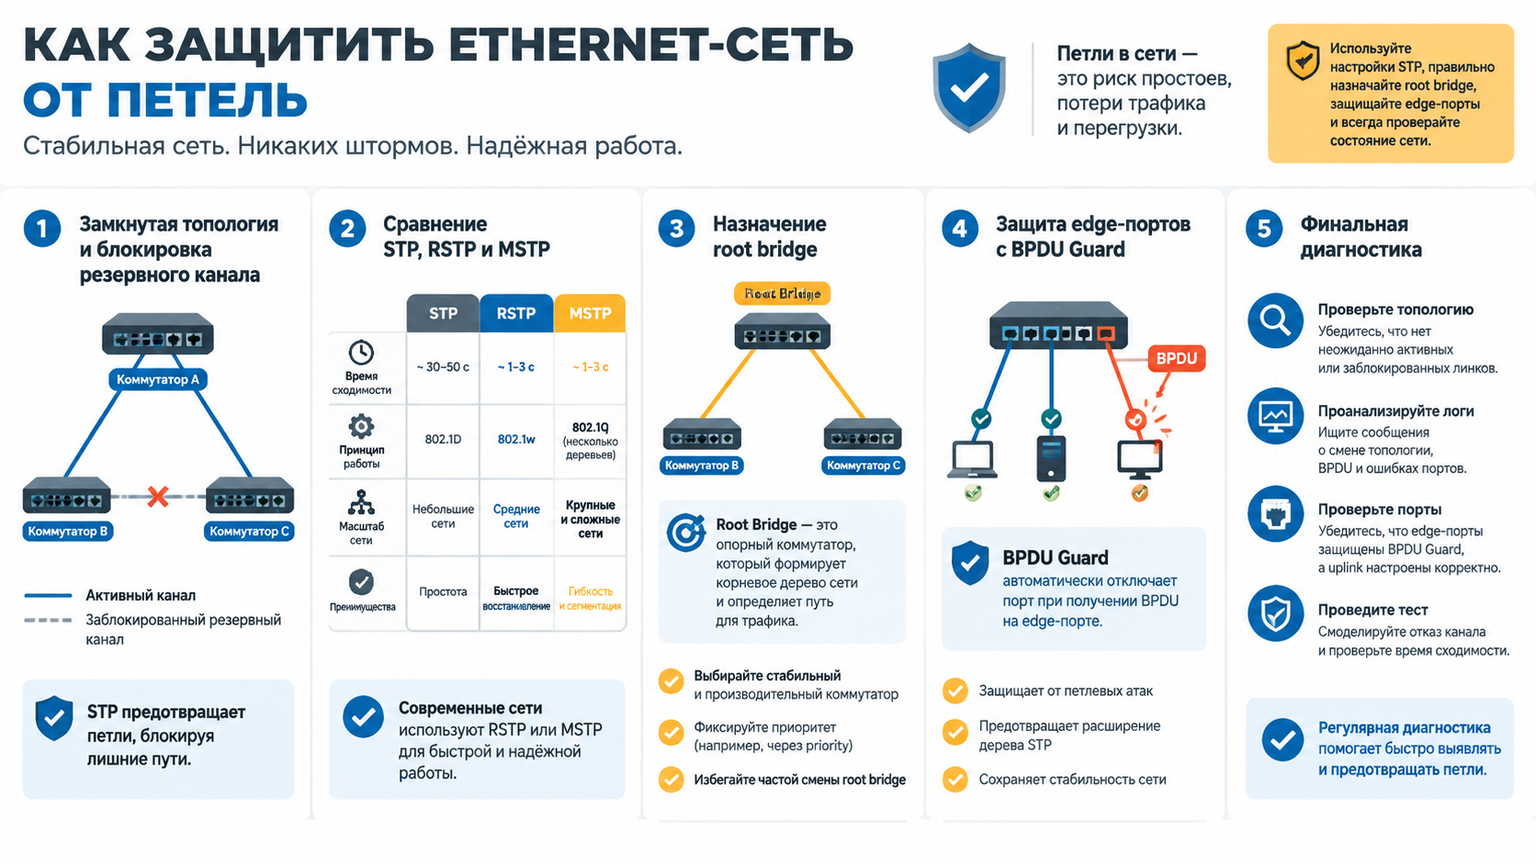
Классический STP, стандартизованный IEEE 802.1D, строит одно связующее дерево и переводит избыточные порты в блокирующее состояние. Он хорошо подходит для простых или смешанных сетей, где важнее совместимость. Ограничение — сравнительно медленное восстановление после изменения топологии и то, что один путь обслуживает все VLAN.
RSTP, IEEE 802.1w, ускоряет согласование ролей портов и переход на резервный путь. Он использует более точный обмен состояниями и лучше подходит для рабочих сетей с резервными соединениями. При этом ускорение проявляется только при согласованной поддержке на коммутаторах и корректной настройке пограничных портов.
MSTP, IEEE 802.1s, позволяет объединить несколько VLAN в группы и построить для этих групп разные экземпляры дерева. Один набор VLAN может использовать один путь к ядру, другой — резервный путь, поэтому доступные каналы используются равномернее. Цена такой гибкости — необходимость одинаково настроить область MST на всех участвующих устройствах.
| Режим | Когда выбирать | Сильная сторона | Ограничение |
|---|---|---|---|
| STP | Простая или смешанная сеть | Широкая совместимость | Медленнее реагирует на отказ |
| RSTP | Обычная корпоративная сеть с резервом | Быстрое восстановление пути | Нужна поддержка и согласованность режимов |
| MSTP | Много VLAN и несколько путей | Распределение нагрузки между деревьями | Сложнее проектирование и контроль конфигурации |
Для новой сети обычно разумно начать с RSTP, если нет требования к нескольким независимым деревьям. MSTP оправдан, когда резервные каналы должны одновременно использоваться разными группами VLAN, а оборудование и команда способны поддерживать единые параметры области. STP оставляют как совместимый вариант для старых устройств или временной миграции.
Главный критерий выбора — не название протокола, а топология, совместимость оборудования и необходимость распределять VLAN по разным резервным путям.
Что настроить до подключения резервного канала
В STP-сети должен быть предсказуемый корневой коммутатор, или root bridge. Он выбирается по идентификатору, который учитывает приоритет устройства и его MAC-адрес; на практике приоритет задают явно, чтобы роль не досталась случайному коммутатору. Второй коммутатор можно подготовить как резервный root, но его приоритет должен быть менее предпочтительным.
После выбора root bridge протокол определяет для каждого коммутатора лучший путь к корню и роли портов. Root port ведёт к корню, designated port обслуживает сегмент, а альтернативный или резервный порт блокируется в обычном состоянии. Названия могут немного отличаться в интерфейсах разных производителей, но логика выбора остаётся той же.
- Зафиксируйте схему, список VLAN, межкоммутаторные соединения и назначение каждого порта.
- Выберите root bridge в ядре или на уровне распределения, а не на пользовательском коммутаторе.
- Назначьте резервный root bridge и проверьте приоритеты на остальных устройствах.
- Включите согласованный режим STP на всех коммутаторах одного домена.
- Только после проверки подключайте резервные физические линии и контролируйте состояние портов.
Межкоммутаторные порты должны передавать нужные VLAN и участвовать в STP. Если один конец канала настроен как trunk, а другой как access, часть трафика будет теряться, а ожидаемая топология окажется другой. Резервные соединения нельзя «лечить» ручным отключением STP без понимания последствий: такой шаг убирает сам механизм защиты.
В сети с несколькими VLAN проверьте, какой вариант STP используется на оборудовании: общий экземпляр для всех VLAN, отдельный экземпляр на VLAN или MSTP. Смешение режимов возможно не всегда и часто приводит к неожиданному корневому устройству или дополнительным границам протокола. При проектировании крупных сегментов полезно заранее описать, какие VLAN входят в каждый экземпляр MST.
Защита пользовательских портов и границ сети
Порт к рабочей станции, принтеру или серверу обычно не должен участвовать в обычном согласовании как межкоммутаторный. Для таких интерфейсов применяют режим edge, который позволяет быстрее перевести порт в рабочее состояние. Его нельзя включать на линии к другому коммутатору: при ошибке подключения это создаёт риск петли до того, как сеть успеет отреагировать.
BPDU Guard переводит edge-порт в защитное состояние, если на нём обнаружены служебные кадры STP. Это полезно против случайного подключения небольшого коммутатора или замыкания двух розеток, но реакция должна быть предусмотрена в регламенте: администратор увидит отключённый порт и должен понять причину, а не просто включить его обратно.
На межкоммутаторных линиях применяют другие механизмы. Root Guard не позволяет внешнему участку объявить себя корневым, Loop Guard защищает от ошибочного перехода резервного порта в пересылающее состояние при потере BPDU, а storm control ограничивает последствия чрезмерного широковещательного трафика. Названия и доступность функций зависят от производителя.
- Edge и BPDU Guard — для портов к конечным устройствам, если они не должны принимать участие в дереве.
- Root Guard — на границах, где соседний коммутатор не может стать root bridge.
- Loop Guard — на резервных и некорневых соединениях с риском односторонней потери BPDU.
- Storm control — как ограничитель последствий, но не как замена STP.
- Отключение свободных портов — дополнительная мера против случайных перемычек.
Не включайте все защитные функции на всех портах без проверки ролей. Например, BPDU Guard на межкоммутаторном соединении отключит легитимный линк, а неверно применённый Root Guard может заблокировать ожидаемый путь. Сначала классифицируйте интерфейсы, затем назначайте защиту согласно их роли.
Диагностика: что проверять при сбое
При подозрении на петлю не начинайте с перезагрузки всего стека. Сначала зафиксируйте время события, затронутые VLAN, загрузку каналов и сообщения журналов, затем найдите порт, на котором меняется состояние STP или быстро растёт число ошибок. Если отключить первый попавшийся линк, можно потерять рабочий резерв и затруднить восстановление.
Признаками петли бывают массовые потери связи, плавающие записи MAC-адресов между портами, резкий рост широковещательного трафика и частые изменения топологии. Однако те же симптомы возможны при отказе оптического модуля, проблеме агрегации каналов или неверной конфигурации VLAN. Поэтому вывод подтверждают несколькими источниками: таблицей MAC, состояниями STP, счётчиками интерфейсов и журналом.
- Проверьте, какой коммутатор выбран root bridge и совпадает ли это с проектом.
- Сравните роли и состояния портов на соседних устройствах, особенно у резервных линков.
- Найдите интерфейс с частыми изменениями топологии, flapping MAC-адресов или аномальными счётчиками.
- Осмотрите физические соединения и временно изолируйте подозрительный сегмент по плану.
- После устранения причины проверьте восстановление дерева, VLAN и доступность критичных сервисов.
Если защитный механизм отключил порт, изучите журнал и счётчик срабатываний до ручного включения. Постоянное повторное появление BPDU Guard обычно означает физическую петлю или неверно выбранный режим edge. Аналогично, частые изменения root bridge указывают на неконтролируемый коммутатор, ошибочный приоритет или границу между несовместимыми режимами.
В больших сетях протокол предотвращения петель должен быть частью общего плана отказоустойчивости. Он защищает канальный домен, но не отвечает за фильтрацию между подсетями, контроль доступа и публикацию сервисов. Эти задачи нужно проектировать отдельно, в том числе при выборе межсетевого экрана для корпоративной сети.
Для AV over IP, видеонаблюдения и других потоковых систем особенно важны предсказуемые роли портов и контроль широковещательного трафика. Резервный канал без согласованного STP может превратить краткую ошибку коммутации в перегрузку всего сегмента. При проектировании таких сетей полезно заранее описать резервирование вместе с требованиями к VLAN и QoS; отдельные особенности AV-сегментов рассмотрены в материале о UniFi EAV Switching и AV over IP.