
Ошибки в VLAN редко возникают из-за самой идеи сегментации. Обычно причина в несогласованных режимах портов: один конец линии настроен как trunk, другой ожидает access, на магистрали не разрешён нужный VLAN или нетегированный кадр попадает не в тот сегмент. В результате часть устройств теряет связь, DHCP выдаёт адреса из чужой сети, а диагностика превращается в перебор настроек.
VLAN без ошибок: от порта до диагностики
Ниже — практический порядок проектирования и проверки. Он подходит для небольших офисов, дома с несколькими точками доступа и для сетей, где коммутаторы, маршрутизатор, серверы, телефония или камеры должны работать в разных логических сегментах.
Что именно делают access и trunk
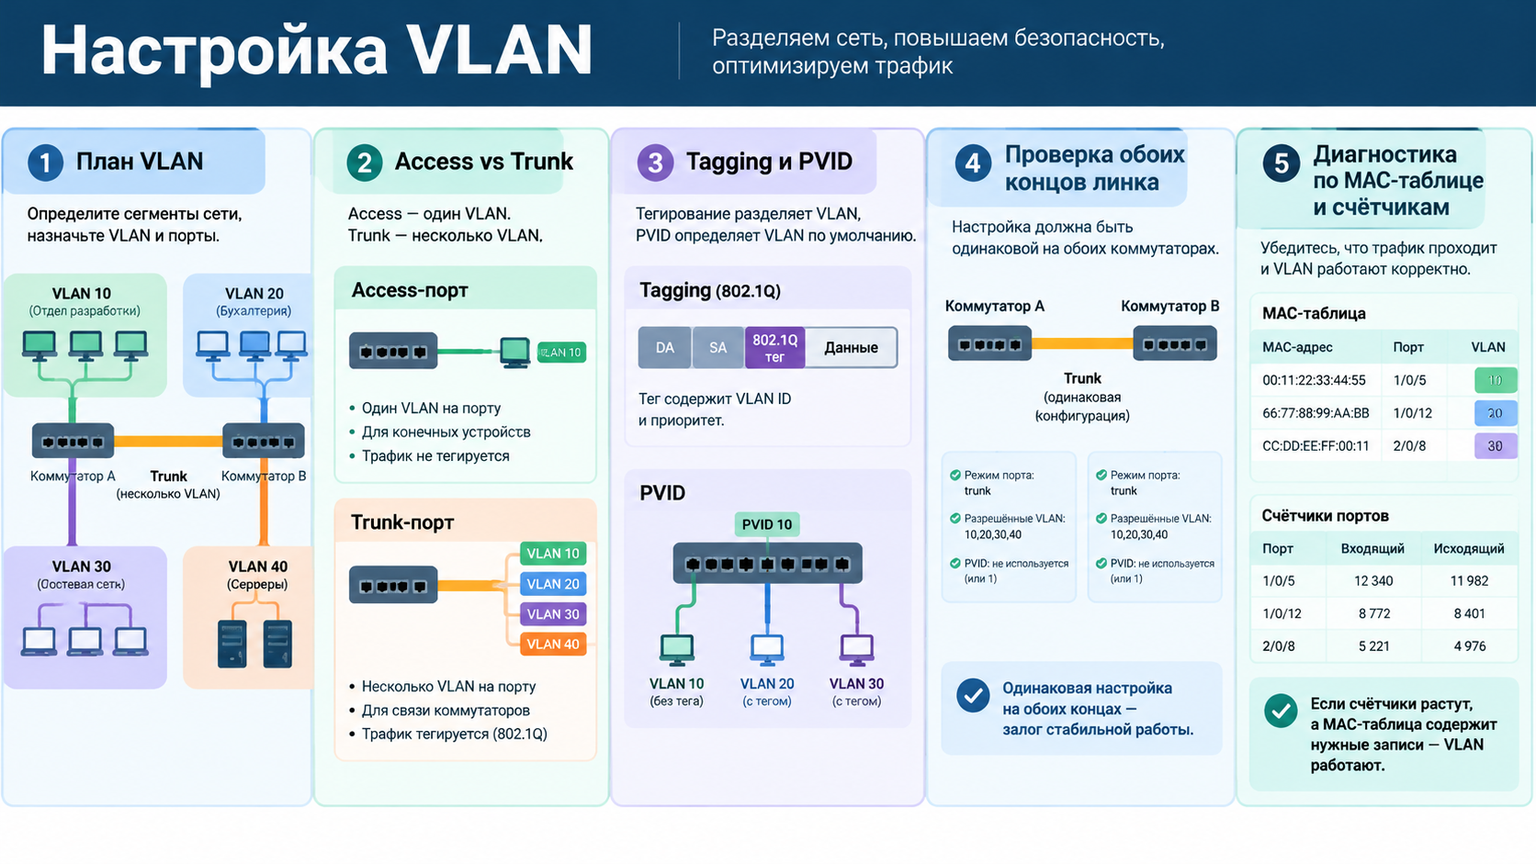
VLAN — это логический сегмент локальной сети, который может занимать несколько физических коммутаторов. Для передачи принадлежности кадра к VLAN между сетевыми устройствами применяется тег 802.1Q. Тег добавляется к кадру на магистральном соединении и удаляется перед передачей обычному конечному устройству, если оно не умеет работать с VLAN.
Access-порт обычно относится к одному VLAN. Компьютер, принтер, камера или обычный IP-телефон отправляет нетегированные кадры, а коммутатор связывает их с VLAN, назначенным этому порту. На выходе к устройству кадры также, как правило, идут без тега.
- Access — подключение конечного устройства к одному сегменту.
- Trunk — перенос нескольких VLAN по одному физическому каналу.
- Tagged — кадр передаётся с тегом VLAN.
- Untagged — кадр передаётся без тега и относится к VLAN по настройке порта.
Trunk нужен там, где по одному кабелю проходят разные сети: между двумя коммутаторами, коммутатором и маршрутизатором, коммутатором и точкой доступа с несколькими SSID. Если к порту подключён единственный компьютер и ему не требуется специальная VLAN-функция, trunk обычно не нужен.
Главный принцип: режим порта выбирают по соседнему устройству и характеру трафика, а не по тому, какой вариант кажется более универсальным.
Как выбрать режим для разных сценариев
Сначала составьте карту соединений. Для каждого порта укажите, что находится на другом конце кабеля, какие VLAN должны пройти по линии и кто выполняет маршрутизацию между ними. Такой список предотвращает ситуацию, когда порт настраивают «по аналогии», хотя точка доступа, маршрутизатор и второй коммутатор требуют разных параметров.
| Соединение | Обычно выбирают | Что проверить |
|---|---|---|
| Коммутатор — компьютер | Access | Один VLAN, нетегированный трафик |
| Коммутатор — IP-камера | Access | VLAN камер и питание, если используется PoE |
| Коммутатор — коммутатор | Trunk | Список разрешённых VLAN и совпадение параметров на концах |
| Коммутатор — точка доступа | Trunk или access | Число SSID и поддержка VLAN точкой доступа |
| Коммутатор — маршрутизатор | Trunk или access | Модель маршрутизации: один интерфейс, subinterface или отдельные порты |
Точка доступа с несколькими беспроводными сетями обычно получает trunk: например, один SSID связан с корпоративным VLAN, другой — с гостевым. Если устройство работает только в одной сети и не использует VLAN, его порт на коммутаторе настраивают как access.
Для малого офиса полезно заранее разделить хотя бы рабочие станции, гостевой доступ и камеры, если такая изоляция нужна по задаче. Практический пример распределения ролей и ограничений разобран в материале про VLAN для малого офиса, сотрудников, гостей и камер.
Неуправляемый коммутатор не позволяет назначать VLAN на отдельных портах. Его можно использовать как продолжение одного access-сегмента, но подключать его к trunk и рассчитывать на выбор VLAN для разных конечных устройств нельзя, если производитель явно не заявляет поддержку нужной функции.
Перед покупкой проверьте, поддерживает ли оборудование 802.1Q, настройку access и trunk, список разрешённых VLAN, PVID и управление через отдельный VLAN. Для базового подключения одного сегмента подойдут и неуправляемые коммутаторы, но для контролируемой межсегментной схемы нужен управляемый коммутатор.
PVID, native VLAN и разрешённые VLAN
PVID — это VLAN, в который коммутатор помещает входящий нетегированный кадр. На access-порту PVID обычно совпадает с единственным VLAN порта. На trunk настройка сложнее: через него могут идти тегированные VLAN, а отдельный нетегированный трафик, если он разрешён, будет привязан к PVID или native VLAN.
Названия в интерфейсе зависят от производителя. Один коммутатор может использовать термины «native VLAN», «untagged VLAN», «PVID» и «allowed VLAN», а другой — представить ту же логику отдельными списками tagged и untagged. Поэтому нельзя сравнивать только названия полей: нужно определить, какой VLAN назначается нетегированным кадрам и какие VLAN проходят тегированными.
- На access-порту назначьте один рабочий VLAN и проверьте его PVID.
- На trunk разрешите только VLAN, которые действительно нужны соседнему устройству.
- Если используется нетегированный VLAN, одинаково задайте его на обоих концах линии.
- Не оставляйте широкое разрешение всех VLAN без необходимости.
- Отдельно определите, через какой VLAN будет доступно управление оборудованием.
Native VLAN удобен для совместимости, но создаёт риск ошибки: если на одном конце native VLAN 10, а на другом — 20, нетегированные кадры попадут в разные сегменты. Для большинства сетей безопаснее минимизировать нетегированный трафик на trunk и заранее документировать исключения, например служебный VLAN для конкретного оборудования.
Список разрешённых VLAN — это не просто оптимизация. Он ограничивает распространение широковещательных кадров и снижает вероятность случайного доступа между сегментами при ошибке на конечном устройстве. В межкоммутаторном trunk должны проходить только VLAN, которые реально используются за удалённым коммутатором.
Пошаговая настройка VLAN
Настраивайте сеть от логической схемы к физическим портам. Не начинайте с массового изменения конфигурации: сначала создайте один тестовый VLAN, проверьте его прохождение и только затем добавляйте остальные сегменты.
- Составьте перечень VLAN. Зафиксируйте идентификатор, назначение, подсеть, шлюз и устройства, которым разрешено подключение.
- Создайте VLAN на нужных устройствах. На коммутаторах добавьте одинаковые VLAN, а на маршрутизаторе или L3-коммутаторе настройте интерфейсы, шлюзы и правила доступа.
- Настройте access-порты. Для каждого конечного устройства выберите один VLAN, задайте PVID и отключите ненужные варианты принадлежности к другим VLAN.
- Настройте trunk. На обоих концах укажите одинаковый режим, список разрешённых VLAN и правила обработки тегированного и нетегированного трафика.
- Подключите маршрутизацию. Если сегменты должны обмениваться данными, задайте межсетевые правила; сам факт наличия trunk не обеспечивает маршрутизацию между VLAN.
- Проверьте управление. Убедитесь, что адрес управления коммутатором доступен только из предусмотренного сегмента.
Если маршрутизацию выполняет L3-коммутатор, шлюзы VLAN размещаются на виртуальных интерфейсах VLAN. Если используется маршрутизатор с одним физическим соединением, он должен поддерживать подинтерфейсы или иной механизм обработки тегированных VLAN. Различия между L2- и L3-коммутаторами подробно разобраны в отдельном материале о выборе устройства под задачу: коммутатор L2 или L3.
После базовой настройки не меняйте одновременно адресацию, DHCP и режимы всех портов. Вносите изменения по одному сегменту и сохраняйте рабочую конфигурацию перед следующим шагом. Для удалённого оборудования особенно важно иметь локальный способ восстановления доступа, иначе ошибка на trunk может отрезать администратора от устройства.
Диагностика: где искать причину сбоя
Начинайте с физического уровня: состояние линка, скорость, дуплекс, ошибки и счётчики порта. Если линк не поднимается, VLAN пока ни при чём. Затем проверьте, совпадают ли режимы и список VLAN на обоих концах соединения.
Для одного тестового компьютера задайте access-порт известного VLAN и убедитесь, что он получает адрес от правильного DHCP-сервера. Если адрес не приходит, проверьте PVID порта, наличие этого VLAN на ближайшем trunk и настройки DHCP. Статический адрес помогает отделить проблему VLAN от проблемы DHCP.
- MAC-адрес устройства появился в ожидаемом VLAN и на ожидаемом порту.
- Нужный VLAN присутствует в таблице разрешённых VLAN trunk.
- На соседнем порту нет противоположной настройки tagged и untagged.
- Нет петли, заблокированного STP-порта или flapping-интерфейса.
- Правила ACL и межсетевого экрана не блокируют проверяемый трафик.
Если устройство получает адрес, но не открывает шлюз, сначала проверьте VLAN на access-порту и соответствие подсети. Если шлюз доступен, но нет доступа в другую сеть, ищите ошибку маршрутизации или фильтрации, а не в trunk. Если работает только один VLAN из нескольких, наиболее вероятны неверный allowed list, отсутствующий VLAN на промежуточном коммутаторе или несогласованный native VLAN.
Не стоит диагностировать всю схему только по индикаторам линка: зелёный светодиод показывает физическое соединение, но не подтверждает корректное прохождение VLAN. Используйте таблицу MAC, состояние VLAN, счётчики ошибок и при необходимости захват трафика на управляемом оборудовании.
Типичные ошибки и контроль перед запуском
Самая частая ошибка — настроить trunk только на одном конце кабеля. Вторая — передать точке доступа trunk, но не создать на ней соответствия между SSID и VLAN. Третья — подключить обычный принтер или камеру к порту, оставленному в режиме trunk, хотя устройство отправляет только нетегированные кадры.
Отдельного внимания требует резервирование. Если между коммутаторами проложено несколько линий, нельзя просто включать их все без проверки STP или настройки агрегирования: так появляется петля или непредсказуемое поведение. VLAN-настройка должна согласовываться с механизмом защиты от петель, а не рассматриваться отдельно.
Перед передачей сети в эксплуатацию пройдите короткий контрольный список:
- каждый порт имеет понятное назначение и подписан в документации;
- для access указан ровно один рабочий VLAN;
- для trunk сверены tagged VLAN, PVID и native VLAN;
- между коммутаторами не проходят лишние VLAN;
- проверены DHCP, шлюз, DNS и доступ между сегментами по правилам безопасности;
- сохранены резервные копии конфигураций и описана точка восстановления.
Если сеть расширяется точками доступа на удалённых объектах, заранее учитывайте качество канала, питание и способ управления. Для уличных сценариев беспроводного доступа полезно отдельно оценить оборудование и транспорт, а не переносить офисную схему без изменений.
Надёжная VLAN-схема — это совпадение логической карты, конфигурации обоих концов каждого trunk и фактического поведения кадров в сети.
После проверки сохраните таблицу соответствий «порт — устройство — VLAN — режим». Она сокращает время будущей диагностики и помогает безопасно менять конфигурацию, когда к сети добавляются новые коммутаторы, точки доступа или сервисы.