
Enterprise Firewall Core рассчитан не на небольшую офисную сеть, а на роль центрального узла крупной организации, дата-центра или распределённой инфраструктуры. Его задача — одновременно пропускать большие объёмы трафика, анализировать соединения, проверять зашифрованные потоки, связывать филиалы через SD-WAN и оставаться управляемым из единой точки. Поэтому выбирать его нужно не по одному показателю скорости, а по сочетанию нагрузки, сценариев защиты, требований к отказоустойчивости и структуры сети.
Это флагманский межсетевой экран UniFi для крупных организаций. В его основе — 24-ядерный процессор Neoverse N2. Производитель позиционирует платформу для большого количества пользователей, миллионов сетевых соединений и параллельной работы сервисов безопасности без потери производительности. Ниже — практический разбор того, где такая архитектура оправдана и как подготовить её внедрение.
Для каких сетей Enterprise Firewall Core имеет смысл
Главный критерий — не формальный размер компании, а совокупность потоков и функций, которые должны проходить через один защищённый узел. Если межсетевой экран обслуживает только небольшой офис и несколько простых правил доступа, потенциал Enterprise Firewall Core может остаться невостребованным. Если же через него идут пользовательский трафик, серверные сервисы, межфилиальные туннели и зашифрованные соединения, запас производительности становится частью проекта.
Устройство предназначено для крупных организаций, операторов связи, дата-центров и компаний с распределённой структурой. Особенно оправдано его применение, когда требуется:
- объединить филиалы, удалённых сотрудников и корпоративные сервисы в единую защищённую сеть;
- обрабатывать большое число одновременных соединений и туннелей;
- контролировать трафик с использованием базы сигнатур угроз;
- проверять SSL/TLS-соединения, а не оставлять зашифрованные потоки непрозрачными для средств защиты;
- управлять несколькими объектами через единый интерфейс Site Manager;
- заложить резервирование, чтобы отказ отдельного компонента не останавливал критичные сервисы.
Перед закупкой стоит составить карту потоков: какие сегменты должны взаимодействовать, где находятся публичные сервисы, сколько филиалов подключается, какие направления требуют шифрования и где будет проходить инспекция. Без этой карты даже производительная платформа может оказаться неправильно размещённой или перегруженной не теми функциями.
Производительность нужно оценивать по сценарию
Enterprise Firewall Core выполняет анализ сетевого трафика на скорости до 79 Гбит/с. Это верхний заявленный ориентир для соответствующего режима, а не универсальная скорость любой конфигурации. На итоговую загрузку влияют число правил, количество одновременных соединений, включённые механизмы защиты, доля межфилиального трафика и необходимость проверки шифрования.
Отдельно заявлена проверка SSL/TLS-соединений на скорости до 61 Гбит/с. Этот показатель важен потому, что рост зашифрованного трафика снижает эффективность подхода, при котором анализируется только незашифрованная часть обмена. Инспекция SSL/TLS позволяет сделать такие соединения видимыми для средств контроля, но одновременно усложняет проект: нужно определить, какой трафик разрешено проверять, какие сегменты исключаются и как не нарушить работу сервисов, использующих чувствительные к перехвату соединения.
Практический алгоритм оценки выглядит так:
- зафиксировать текущий и ожидаемый объём трафика по основным направлениям;
- отдельно посчитать внешние подключения, межфилиальные потоки и обращения к серверным сегментам;
- оценить долю SSL/TLS-трафика и определить, какие направления должны проходить инспекцию;
- учесть пиковые периоды, резервный сценарий и рост числа пользователей или филиалов;
- сопоставить результат не только с общей производительностью, но и с конкретными функциями, которые будут включены одновременно.
Ошибка — ориентироваться на канал провайдера и считать, что экран должен соответствовать только его номинальной скорости. Внутри сети трафик может несколько раз проходить через политики безопасности, туннели и серверные сегменты. Поэтому проектировать нужно по фактическим потокам и точкам контроля, а не по одной цифре подключения к интернету.
SSL/TLS-инспекция: защита против сложности внедрения
Зашифрованное соединение защищает данные от просмотра в пути, но само по себе не доказывает безопасность содержимого. Если вредоносная активность проходит внутри шифрованного потока, обычный анализ заголовков не даёт полного контроля. Enterprise Firewall Core рассчитан на проверку SSL/TLS-соединений, поэтому может использоваться для повышения прозрачности таких процессов.
Внедрение этой функции нельзя сводить к переключению одного параметра. Сначала формируют перечень направлений, для которых инспекция действительно нужна, затем проверяют совместимость с корпоративными сервисами и клиентскими устройствами. После этого задают порядок включения: пилотный сегмент, ограниченный набор политик, сбор журналов и только затем расширение охвата.
Рекомендованный порядок действий:
- выделить пользовательские, серверные и административные сегменты;
- определить критичные сервисы, для которых вмешательство в SSL/TLS-сеанс может быть нежелательно;
- начать с ограниченной группы пользователей и контролируемых направлений;
- проверить ошибки приложений, доступность сайтов и корректность политик;
- расширять область инспекции после анализа результатов, сохраняя документированные исключения.
Типичная ошибка — включить максимальный охват без предварительной инвентаризации. Последствием становятся недоступные приложения, непредсказуемые исключения и потеря доверия к системе защиты. Высокая скорость SSL/TLS-проверки даёт технический запас, но не отменяет необходимости корректно спроектировать политики.
SD-WAN и центральная роль в распределённой сети
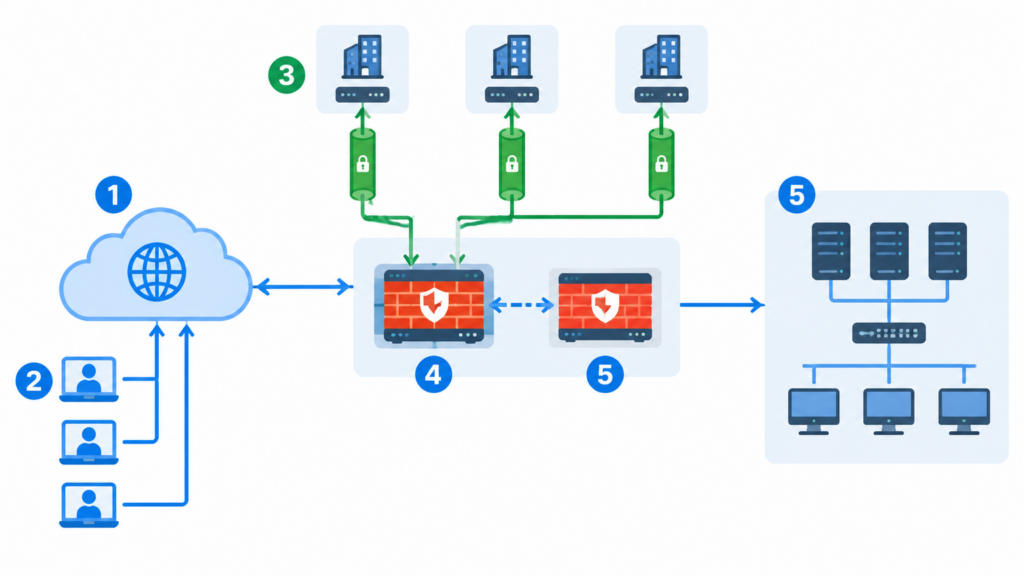
Enterprise Firewall Core может выступать центральным узлом SD-WAN-инфраструктуры. В такой схеме он связывает филиалы, удалённых сотрудников и корпоративные сервисы через защищённую сетевую архитектуру. Поддержка тысяч туннелей позволяет рассматривать устройство как основу крупной распределённой сети, однако точный масштаб зависит от реальной конфигурации, правил маршрутизации и набора включённых функций.
При проектировании важно заранее разделить два вопроса: какие площадки должны быть связаны между собой и какой трафик должен проходить через центральный узел. Полная маршрутизация всего обмена через головной офис упрощает единый контроль, но может увеличить задержки и нагрузку на центральную площадку. Прямой обмен между филиалами снижает путь, однако требует более аккуратной политики доступа и контроля маршрутов.
Для каждого филиала полезно зафиксировать:
- локальные подсети и доступные корпоративные сервисы;
- разрешённые направления обмена с головной площадкой и другими объектами;
- требования к резервированию канала;
- приоритеты для критичных приложений;
- порядок действий при потере туннеля или недоступности центрального узла.
Не стоит путать наличие SD-WAN с автоматически готовой архитектурой филиалов. Туннели решают задачу защищённого соединения, но не заменяют сегментацию, контроль доступа и ясные правила маршрутизации. Для локального беспроводного доступа отдельные задачи решаются на уровне точек доступа: например, точка доступа SNR-AP622-I относится к другому уровню инфраструктуры и не заменяет межсетевой экран.
Отказоустойчивость: что именно нужно резервировать
Наличие средств резервирования полезно только тогда, когда определены отказовые сценарии. Enterprise Firewall Core поддерживает Shadow Mode, VRRP и дополнительные механизмы отказоустойчивости. Они помогают сохранить работу сервисов при отказе отдельных компонентов, но результат зависит от того, как настроены соседние устройства, адресация, маршрутизация и контроль состояния.
Перед внедрением нужно ответить на четыре вопроса:
- какой узел считается основным и какой принимает трафик при его отказе;
- как клиенты и соседние сетевые устройства узнают о смене активного узла;
- какие соединения должны восстановиться автоматически, а какие потребуют повторного установления;
- как администратор проверит работоспособность резервного сценария без аварии.
VRRP и аналогичные механизмы нельзя считать доказательством отказоустойчивости без теста переключения. Проверяют отказ основного узла, восстановление, сохранение доступности критичных сервисов и корректность возврата в рабочее состояние. Shadow Mode может использоваться как этап подготовки и проверки поведения политики до её фактического применения, если конкретная схема внедрения это предусматривает.
Типичная ошибка — резервировать только сам экран, но не каналы связи, питание, соседние коммутаторы и критичные зависимости. В результате формально резервная пара существует, а отказ другого элемента всё равно прерывает сервис. Контур резервирования должен описывать всю цепочку, через которую проходит нужный поток.
Централизованное управление и эксплуатация
Платформа Site Manager позволяет управлять объектами организации из одного интерфейса. Это особенно важно для распределённой структуры: администратору не приходится обслуживать каждую площадку как изолированную систему. Через централизованный подход проще контролировать настройки сети, доступ пользователей и состояние объектов.
Однако единая консоль не отменяет необходимости разграничить ответственность. До запуска стоит определить владельцев филиалов, порядок внесения изменений, правила именования объектов и процедуру аварийного доступа. Иначе централизованное управление превращается в единый источник ошибок: неверная политика может затронуть сразу несколько площадок.
Практический эксплуатационный чек-лист:
- вести перечень объектов, сегментов, туннелей и критичных сервисов;
- разделять повседневные изменения и аварийные действия;
- фиксировать, какие политики действуют глобально, а какие только на отдельных площадках;
- проверять состояние резервных узлов и результаты тестовых переключений;
- анализировать журналы после изменений правил и включения новых функций;
- периодически пересматривать доступы, исключения SSL/TLS и неиспользуемые правила.
Отсутствие лицензионных ограничений позволяет масштабировать инфраструктуру без дополнительных затрат на лицензии. Это снижает барьер при добавлении объектов и сервисов, но не отменяет расходов на каналы, оборудование, проектирование и сопровождение. Экономический эффект проявляется только при дисциплинированной эксплуатации и понятной модели роста.
Как сопоставить EF-Core с остальной сетевой инфраструктурой
Межсетевой экран не работает изолированно. Его пропускная способность и полезность зависят от коммутаторов, каналов, серверных интерфейсов, оптических линий и правил сегментации. Если соседний участок сети не поддерживает нужный поток или серверный адаптер становится узким местом, запас самого экрана не превращается в реальную производительность.
При расчёте серверного сегмента отдельно проверьте скорость подключения хостов, агрегацию каналов и соответствие адаптеров задачам. Для этого пригодится материал о том, как выбирать сетевые карты 1, 10, 25, 40 и 100 GbE для сервера. Между экраном и коммутаторами нужно заранее определить логическое разделение сегментов и пути резервного трафика.
| Критерий | Что проверить | Риск ошибки |
|---|---|---|
| Нагрузка | Трафик, соединения, пики и рост инфраструктуры | Узкое место при расширении |
| Шифрование | Доля SSL/TLS и перечень проверяемых направлений | Недоступность приложений или неполный контроль |
| Филиалы | Число площадок, туннели и маршруты обмена | Задержки и перегрузка центрального узла |
| Резервирование | Основной, резервный узел и отказовые сценарии | Простой при отказе соседнего компонента |
| Управление | Роли, политики и порядок изменений в Site Manager | Массовое распространение неверной настройки |
Практический план внедрения
Внедрять Enterprise Firewall Core безопаснее поэтапно, начиная не с максимального набора функций, а с проверяемого базового контура.
- Опишите архитектуру. Нанесите на схему внешние подключения, серверные зоны, пользовательские сегменты, филиалы и резервные пути.
- Снимите исходные показатели. Зафиксируйте трафик, число соединений, долю шифрованных потоков и критичные сервисы.
- Разделите политики. Отдельно опишите доступ пользователей, серверный обмен, межфилиальные маршруты и административный контур.
- Проведите пилот. Начните с ограниченного сегмента, чтобы проверить инспекцию SSL/TLS, правила доступа и работу туннелей.
- Проверьте отказоустойчивость. Выполните контролируемое переключение и убедитесь, что критичные сервисы восстанавливаются ожидаемым образом.
- Перенесите управление в эксплуатационный режим. Назначьте ответственных, оформите порядок изменений и контролируйте состояние всех площадок через Site Manager.
- Оставьте запас. Сопоставьте фактическую загрузку с планом роста, а не только с текущим состоянием сети.
Enterprise Firewall Core стоит выбирать, когда сети нужен производительный центральный узел с анализом трафика, SSL/TLS-инспекцией, SD-WAN, резервированием и единым управлением. Рациональный план — сначала описать потоки и отказовые сценарии, затем проверить совместимость с коммутаторами и серверными интерфейсами, после чего поэтапно включить защитные функции и протестировать переключение. Такой подход превращает запас мощности и масштабируемость платформы в предсказуемый результат, а не просто в набор заявленных возможностей.